Software pfSense® je bezplatná, open source přizpůsobená distribuce FreeBSD speciálně přizpůsobená pro použití jako firewall a router, která je zcela spravována přes webové rozhraní. Kromě toho, že se jedná o výkonnou, flexibilní platformu pro firewall a směrování, obsahuje dlouhý seznam souvisejících funkcí a systém balíčků umožňujících další rozšiřitelnost bez přidávání nadbytečnosti a potenciálních bezpečnostních zranitelností do základní distribuce. Naučíte se tedy exportovat NetFlow pomocí Softflowd na PfSense.
Projekt pfSense hostí a vyvíjí společnost Rubicon Communications, LLC (Netgate).
LICENCE
pfSense je open source a je distribuován pod licencí Apache 2.0.
Instalace softflowd
softflowd je NetFlow kolektor, který lze nasadit na software pfSense®
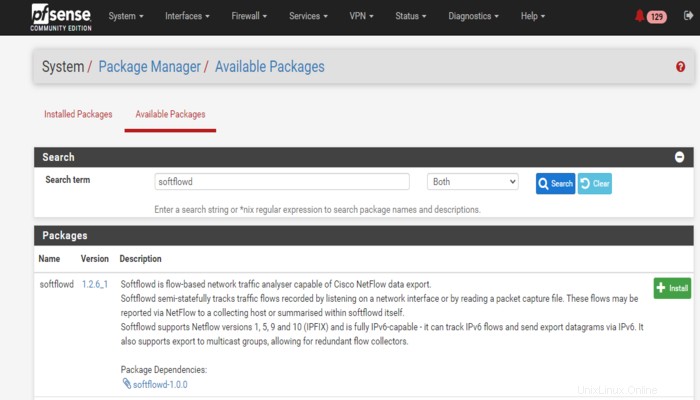
V části Systém> Balíčky je k dispozici balíček na stránce Dostupné balíčky tab. Najděte jej v seznamu a klikněte na
na konci řádku a potvrďte instalaci.
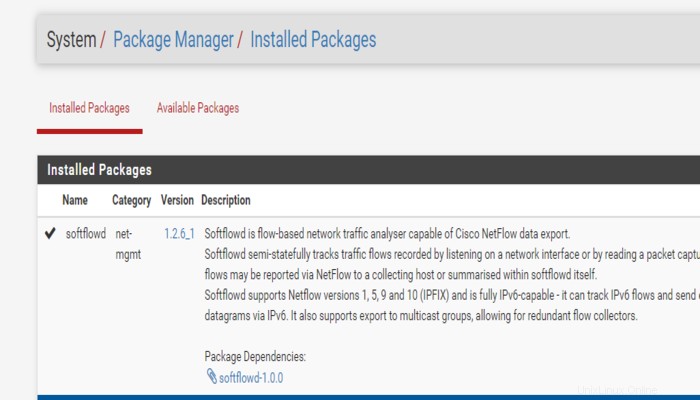
Chcete-li zkontrolovat, zda je instalace v pořádku, přejděte na Nainstalované balíčky . Obrazovka by měla být podobná obrázku níže:
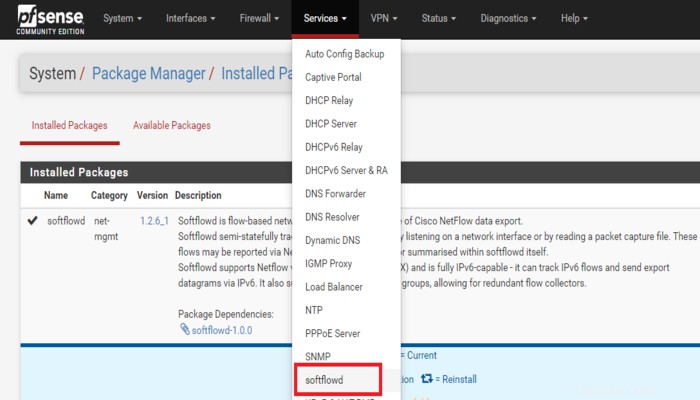
Pro přístup ke konfiguraci NetFlow přejděte na Služby/Softflowd .
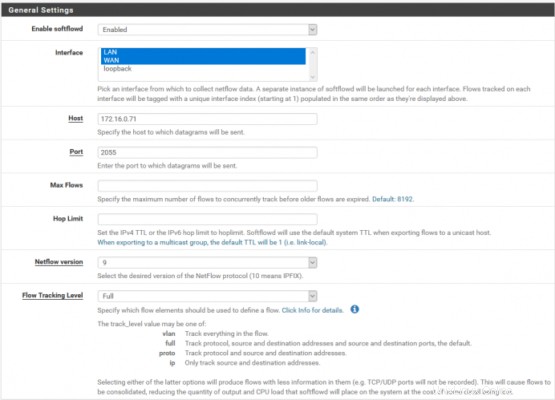
Hostitel – Zadejte IP adresu počítače, na který chcete přijímat data o provozu NetFlow. Toto je místo, odkud budete chtít spustit klienta NetFlow analyzátoru.
Port – Toto nastavení řídí cílový port UDP pro datagramy NetFlow. Většina klientů standardně používá port 2205, takže ve většině případů byste měli zadat právě toto.
Zdroj Název hostitele/IP – Toto nastavení řídí, které rozhraní bude systém pfSense používat k odesílání paketů NetFlow. Obvykle budete chtít zadat IP adresu rozhraní LAN pole pfSense. IP můžete najít v menu status/interfaces.
Omezení směru pravidla pfSense – Chcete-li zachytit provoz v obou směrech, ponechte toto nastavení na libovolné. V případě potřeby můžete zachytit jeden směr provozu.
Verze NetFlow – Většina klientů by měla podporovat verzi 9. Pokud tedy analyzátor NetFlow podporuje pouze starší verzi, můžete ji nakonfigurovat s tímto nastavením.
Jakmile tedy uložíte nastavení, pfflow začne odesílat NetFlow pakety na cílovou IP adresu zadanou v nastavení.
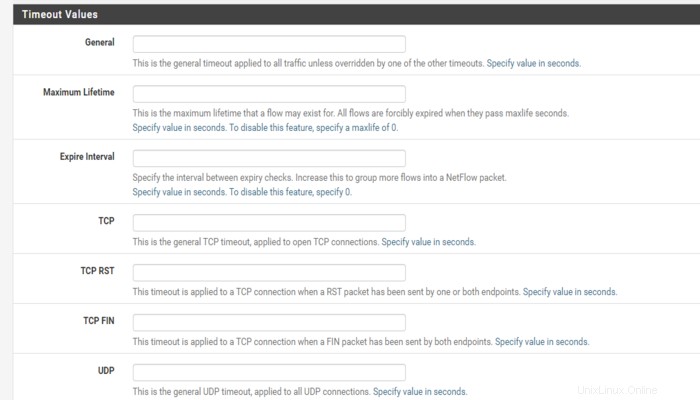
Po základních konfiguracích NetFlow máme Možnosti časového limitu . Možnosti časového limitu jsou obvykle ponechány nenakonfigurované, pokud však chcete nastavit nějaké časové limity nebo seskupit toky do paketu NetFlow, můžete to udělat zde:
EventLogControlling softflow z příkazového řádku
Chcete-li zobrazit statistiky o běžícím procesu softflow, spusťte následující příkaz a nahraďte em0 se skutečným síťovým rozhraním pro dotaz:
: softflowctl -c /var/run/softflowd.em0.ctl statisticsChcete-li tedy vypršet platnost všech toků a vynutit aktualizaci serveru. Spusťte následující příkaz, kterým nahraďte em0 se skutečným síťovým rozhraním k ovládání:
: softflowctl -c /var/run/softflowd.em0.ctl expire-all